
PAGEKit は安全? ― 毎日続けている 6 つの取り組み
■ PAGEKit がいちばん大切にしていること
近年、多くの企業で、情報の漏えいやホームページの改ざんといった被害が相次いでいます。お客様のホームページと大切な情報をお預かりする私たちにとっては、決して他人事ではありません。
PAGEKit は、皆さまに安心・安全にお使いいただくことを何よりも優先しています。ここでご紹介した取り組みは、一度整えて終わりではなく、新しい攻撃の手口に合わせて毎日見直しています。
これからも、皆さまが安心してホームページを作り、育てていけるよう、守りの仕組みとサービスの改善を続けてまいります。
■ 6 つの取り組み
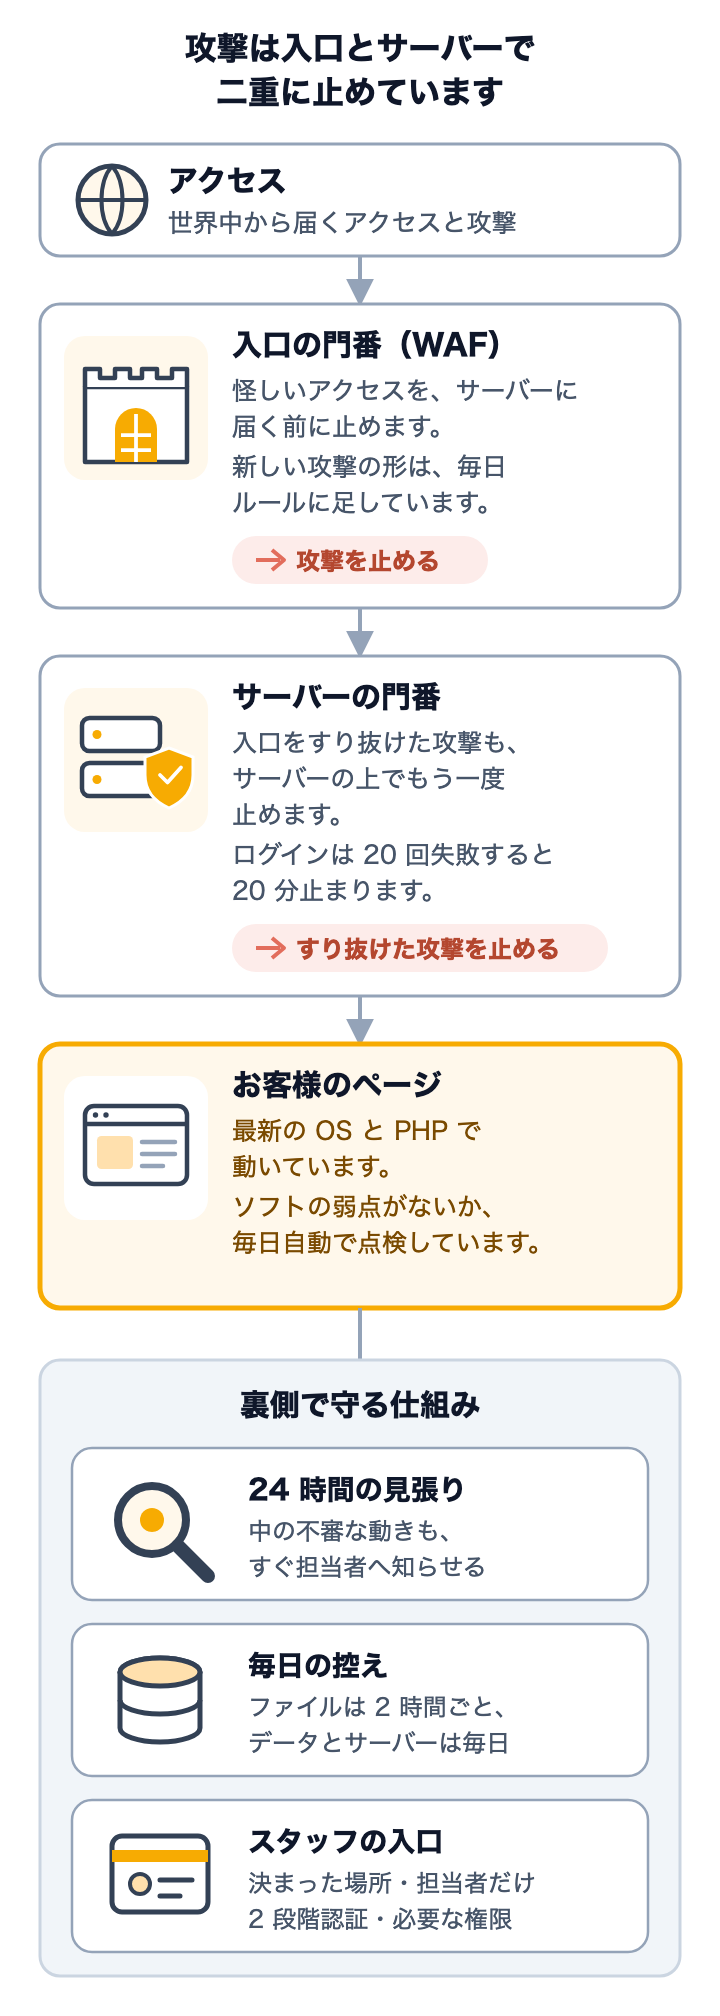
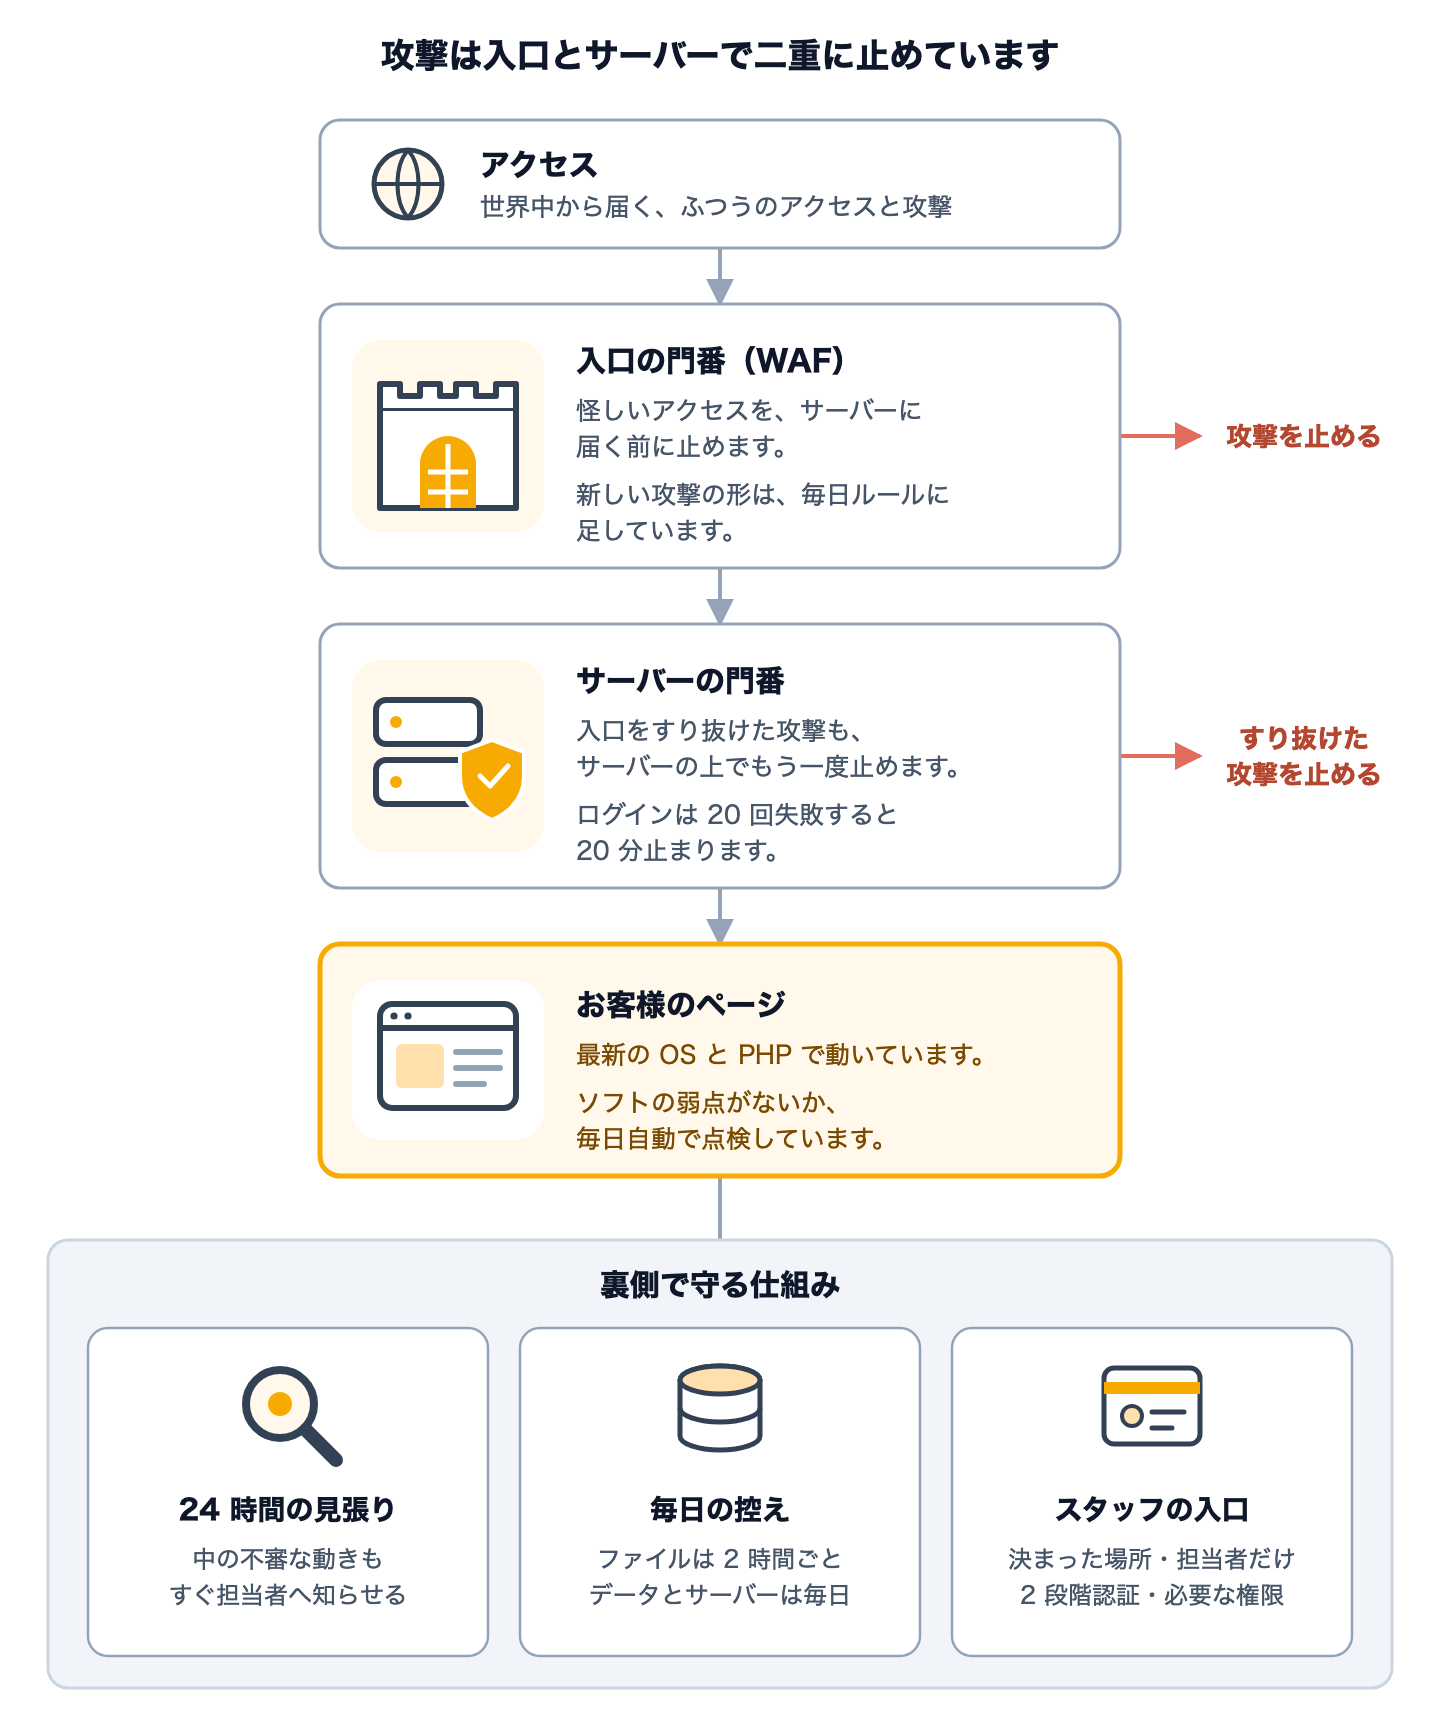
お客様のページを表示するすべてのサーバーは、最新の OS と最新版の PHP で動作しています。また、新しいセキュリティの修正が出たらすぐに対応しています。
サーバーに入っているソフトに新しい弱点が見つかっていないかなども、毎日情報を収集しています。
最近話題になった php2shell も、入口とサーバーの両方で対策済みです。
アクセスはサーバーに届く前に、まず「WAF(ウェブの門番)」を通ります。ページを乗っ取ろうとするアクセスや、攻撃元として知られている所からのアクセスは、ここで止めます。
サーバーの上にも別の門番を置き、入口をすり抜けた攻撃を二重に止めています。
止めたアクセスとすり抜けたアクセスの記録を毎日確認し、新しい攻撃の形が見つかれば、その日のうちに入口のルールに足しています。
直近 30 日では、届いたアクセスの約 6 割、多い日は約 8 割を、怪しいアクセスとして入口で止めました。
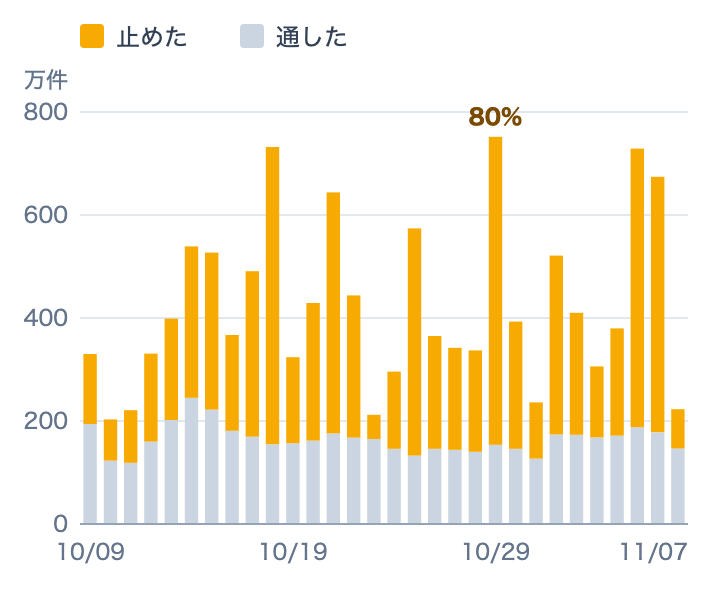
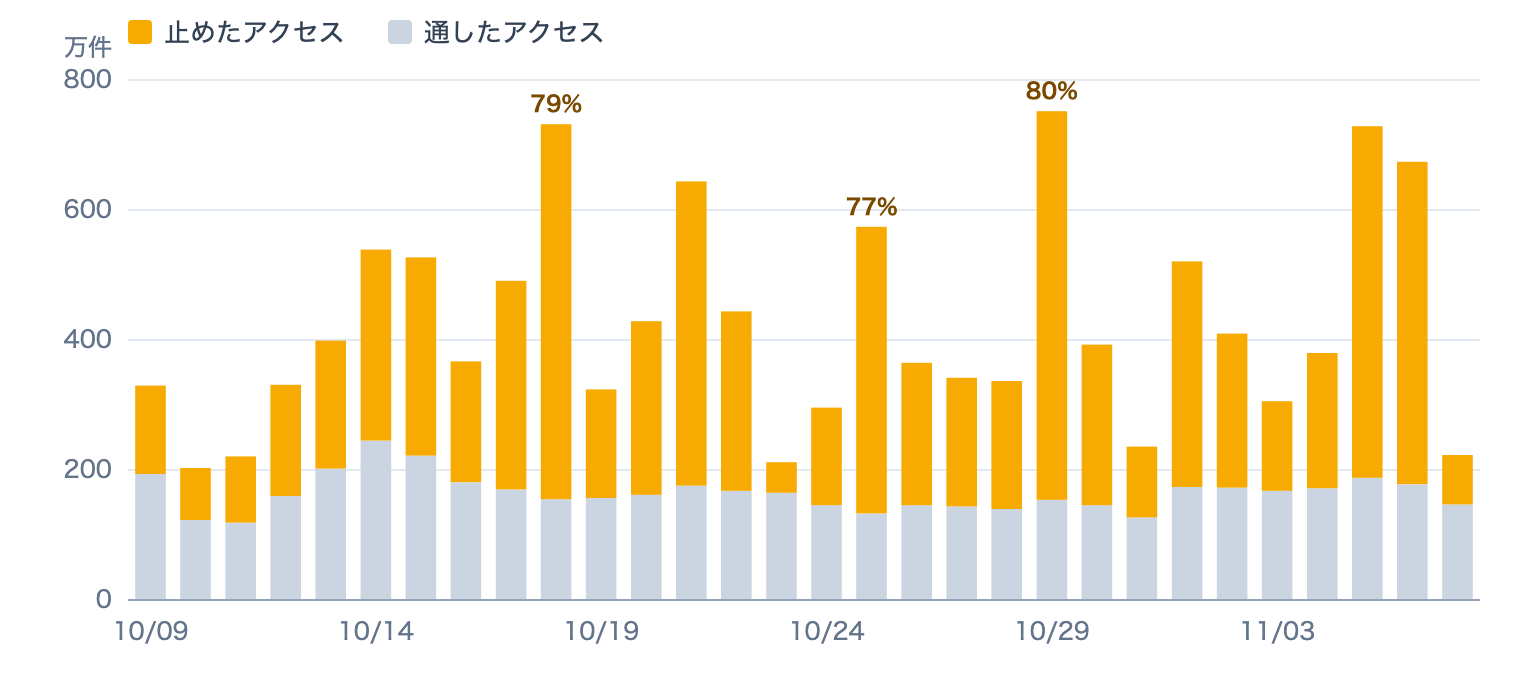
入口で止めたアクセス(日別・2026 年 10 月 9 日〜11 月 7 日)。同じ攻撃元が何度も試した分も 1 件ずつ数えています。
同じ接続元からログインに 20 回失敗すると、20 分間ログインできなくなります。そのため、1 日に試せるのは約 1,400 回までです。パスワードを端から試していく攻撃にかかる時間は、次のように変わります。
| パスワードの例 | 制限が無い場合 (1 秒に 10 回試せるとして) | PAGEKit (同じ接続元から) |
|---|---|---|
| 数字 4 桁 | 約 17 分 | 約 1 週間 |
| 数字 6 桁 | 約 1 日 | 約 2 年 |
| 英字(大文字・小文字)と数字をまぜた 8 桁 | 約 70 万年 | 約 4 億年 |
どれも、すべての組み合わせを試し終えるまでの時間です。短い数字だけのパスワードでも当てにくくなりますが、英字と数字をまぜた、最低でも 8 桁、できれば 12 桁以上をおすすめします。
スタッフのログインには 2 段階認証を使っています。サーバーやデータベースには、仕事に必要な分だけの権限しか持たせていません。サーバーやスタッフ用の管理画面に入れるのは、決まった場所の、決まった担当者だけです。
設定の誤りや、データの保管場所などが外部から見える状態になっていないかなども、自動で常に点検しています。
システム内の、ふだんと違う動きや侵入の兆しを24時間監視し、見つかればすぐ担当者に知らせが届きます。
お客様のページを表示するサーバーでも、サーバーの中で動くプログラムの不審な動きを 24 時間監視しています。
お客様のファイルは 2 時間ごと、データベースとサーバーは毎日自動で控えを取っています。控えは複数のデータセンターに分けて保管されます。サーバーが止まったときは、自動で代わりのサーバーが立ち上がります。
■ 最後に、お客様へのお願い
どれだけ守りを固めても、パスワードが短かったり、ほかのサービスと同じだったりすると、そこから入られてしまうことがあります。お手数ですが、一度いまのパスワードを見直していただき、必要に応じて変更をお願いいたします。
- 英字(大文字・小文字)と数字をまぜた、最低でも 8 桁、できれば 12 桁以上のパスワードにしてください
- ほかのサービスと同じパスワードは使わないでください
- 心当たりのない変更に気づいたら、すぐにご連絡ください